Pour sécuriser les données sur un poste de travail en entreprise, appliquez d’abord six contrôles avant tout autre chantier : gestion des accès, chiffrement du disque, mises à jour automatiques, antimalware ou EDR, sauvegardes centralisées et restriction des supports amovibles. Ces mesures couvrent la majorité des scénarios de perte, de vol ou de compromission observés sur le terrain, et elles sont directement alignées sur les recommandations de la CNIL et du Centre canadien pour la cybersécurité.
Un poste de travail non chiffré, sans verrouillage automatique et avec un compte administrateur partagé, c’est trois failles ouvertes en même temps. Traitez ces trois points avant tout le reste.
Voici les six actions à lancer dans les premiers jours :
- Activer le chiffrement de disque (BitLocker, FileVault) sur chaque poste.
- Configurer le verrouillage automatique de session après une durée courte d’inactivité, adaptée à la sensibilité du poste.
- Déployer les mises à jour de sécurité critiques sans délai.
- Installer un antivirus ou un EDR avec mise à jour automatique des signatures.
- Centraliser les sauvegardes des données utilisateur sur un stockage réseau protégé.
- Restreindre ou interdire les supports amovibles non validés par l’équipe IT.
Points clés
Sécuriser un poste de travail exige de combiner chiffrement disque, gestion stricte des privilèges, mises à jour automatisées et sauvegardes centralisées testées régulièrement.
| Point | Détails |
|---|---|
| Chiffrer chaque disque | Activer BitLocker ou FileVault avec sauvegarde centralisée de la clé de récupération. |
| Limiter les privilèges | Réserver les droits administrateur à des comptes séparés et auditer les accès trimestriellement. |
| Automatiser les correctifs | Déployer les mises à jour critiques sous 72 heures via un cycle test puis production. |
| Tester les sauvegardes | Vérifier la restauration complète au moins une fois par trimestre, pas seulement la copie des fichiers. |
| Contrôler les supports amovibles | Désactiver l’autorun et analyser chaque support avant tout montage sur un poste professionnel. |
Table des matières
- Quelle check-list appliquer pour sécuriser un poste de travail ?
- Comment gérer les correctifs et sécuriser le réseau du poste ?
- Antivirus classique, EDR et chiffrement : que choisir selon le risque ?
- Où stocker les données et comment gérer les supports amovibles ?
- Comment gérer les identités, les mots de passe et les privilèges ?
- Quelles mesures physiques protègent les postes et les portables ?
- Quelle feuille de route suivre pour déployer ces mesures en entreprise ?
- Sources
Quelle check-list appliquer pour sécuriser un poste de travail ?
Chaque contrôle listé ci-dessus a une configuration minimale à respecter, faute de quoi il reste cosmétique.
Le pare-feu logiciel doit bloquer par défaut tout port entrant non explicitement requis par une application métier validée. Sur Windows, cela signifie garder le pare-feu Windows Defender actif sur les trois profils réseau (domaine, privé, public) et documenter chaque exception.
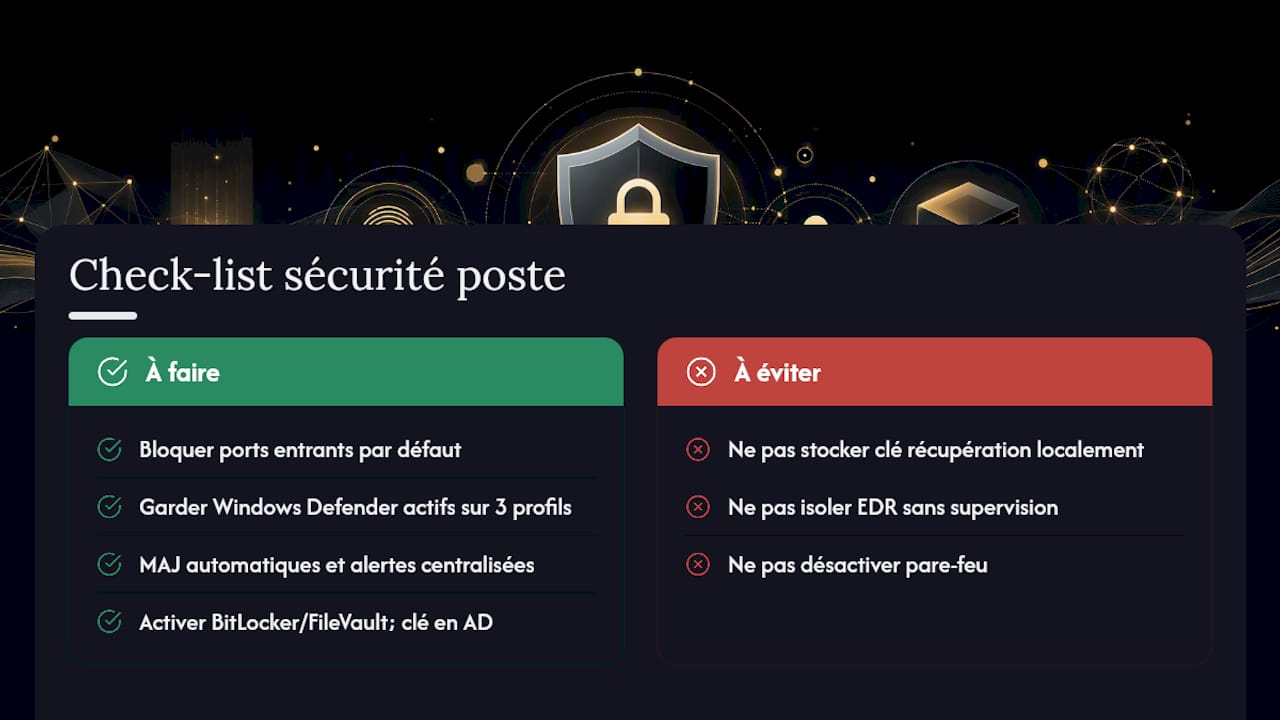
L’antivirus ou EDR doit tourner avec mise à jour automatique des signatures et remontée des alertes vers une console centrale. Un EDR isolé sur un poste, sans supervision, ne sert presque à rien en cas d’incident réel.
Le chiffrement de disque via BitLocker ou FileVault doit être activé avec sauvegarde de la clé de récupération dans Active Directory ou un coffre équivalent, jamais sur un fichier texte local.
Le verrouillage automatique se règle entre 5 et 15 minutes selon la sensibilité du poste, avec authentification obligatoire à la reprise.
Les sauvegardes réseau doivent viser un stockage centralisé plutôt que des copies locales éparpillées, conformément aux recommandations de la CNIL sur la sécurisation des postes.
Enfin, la gestion des privilèges impose que chaque utilisateur travaille avec un compte standard, réservant les droits administrateur à des comptes séparés et audités.
Conseil de pro : Avant un déploiement à grande échelle, testez la configuration sur cinq à dix postes pilotes pendant une semaine. Le critère d’acceptation est simple : zéro incident de compatibilité logicielle et zéro plainte utilisateur bloquante.
Comment gérer les correctifs et sécuriser le réseau du poste ?
La gestion des correctifs suit un cycle en trois temps : test en préproduction sur un groupe restreint, déploiement automatisé au reste du parc, puis procédure d’urgence dédiée pour les correctifs critiques (souvent sous 72 heures). Le guide pratique de la CNIL insiste sur le déploiement sans délai des mises à jour de sécurité critiques, un point que beaucoup d’équipes IT repoussent faute de fenêtre de maintenance claire.
Côté réseau, quelques règles limitent l’exposition :
- Utiliser le WPA3 sur le Wi-Fi professionnel, ou à défaut le WPA2-Enterprise avec certificats individuels.
- Séparer le SSID invité du réseau interne par VLAN, sans accès aux ressources professionnelles.
- Imposer un VPN pour tout accès depuis un réseau hors du VLAN de confiance.
- Fermer par défaut tous les ports non utilisés sur le pare-feu local, en particulier RDP et SMB exposés vers l’extérieur.
Les attaques par rebond via un poste mal segmenté restent une cause fréquente de propagation latérale dans les réseaux d’entreprise, ce qui justifie de traiter la segmentation réseau au même niveau de priorité que le chiffrement disque.
Antivirus classique, EDR et chiffrement : que choisir selon le risque ?
L’antivirus traditionnel détecte des signatures connues. L’EDR (Endpoint Detection and Response) va plus loin : il analyse les comportements suspects, corrèle les événements entre postes et permet une réponse automatisée, comme l’isolement réseau d’une machine compromise. Pour un parc de plus de cinquante postes, l’EDR devient pertinent dès que le risque de mouvement latéral dépasse celui d’une simple infection isolée.
Le chiffrement disque, lui, ne détecte rien : il protège les données en cas de vol ou de perte physique du poste, ce qui en fait un complément indispensable et non un substitut à l’EDR. Microsoft recommande d’ailleurs de combiner gestion centralisée des terminaux, chiffrement et prévention des fuites de données plutôt que de s’appuyer sur un seul dispositif.
- Postes à faible exposition : antivirus à jour + chiffrement suffisent souvent.
- Postes nomades ou à accès sensible : EDR + chiffrement + VPN obligatoire.
- Serveurs de fichiers et postes admin : EDR avec logs centralisés et alerting temps réel.
Conseil de pro : Limitez les exclusions EDR au strict minimum technique. Chaque exclusion ajoutée pour « éviter les faux positifs » est un angle mort que l’attaquant peut exploiter.
Où stocker les données et comment gérer les supports amovibles ?
Le stockage local sur un poste reste le premier facteur de perte de données irrécupérable en cas de panne disque ou de vol. Privilégiez un stockage centralisé, avec sauvegardes automatisées sur un partage réseau protégé plutôt que des documents dispersés sur chaque machine.
Une politique de sauvegarde solide définit trois paramètres : la fréquence (quotidienne pour les données critiques), la durée de rétention, et surtout des tests de restauration réguliers. Le Centre canadien pour la cybersécurité rappelle qu’une sauvegarde jamais testée est une sauvegarde dont on ne connaît pas réellement la fiabilité.
Pour les supports amovibles, la CNIL recommande de désactiver l’exécution automatique et de mettre en place une analyse antivirus avant tout montage.
- Désactiver l’autorun sur clés USB et disques externes.
- Limiter l’usage des supports amovibles aux besoins strictement justifiés.
- Chiffrer systématiquement les sauvegardes contenant des données sensibles.
- Documenter la procédure de restauration pour qu’elle reste exploitable même en cas d’absence de l’administrateur habituel.
Conseil de pro : Testez une restauration complète au moins une fois par trimestre, pas seulement une vérification de fichier isolé.
Comment gérer les identités, les mots de passe et les privilèges ?
Le principe du moindre privilège reste la règle la plus violée en entreprise. Un salarié qui garde des droits admin locaux « au cas où » multiplie la surface d’attaque sans bénéfice réel.
Exigez la MFA pour tout accès sensible : messagerie, VPN, comptes administrateurs. Bannissez les comptes partagés, qui rendent impossible toute traçabilité en cas d’incident.
La CNIL rappelle que la limitation des droits des utilisateurs fait partie des précautions élémentaires à appliquer sur chaque poste, au même titre que le verrouillage automatique de session.
Pour les mots de passe, privilégiez un gestionnaire centralisé plutôt qu’une politique de rotation forcée tous les trente jours, qui pousse souvent à des mots de passe faibles et réutilisés.
Quelles mesures physiques protègent les postes et les portables ?
Un poste chiffré mais laissé sans surveillance dans un espace public perd une partie de sa protection. Les câbles antivol restent une mesure simple et efficace en open space, tout comme le stockage sécurisé du matériel hors service avant réaffectation ou revente, avec effacement sécurisé du disque au préalable.
Pour les ordinateurs portables en déplacement, combinez chiffrement, VPN systématique et double authentification. Pour toute assistance à distance, la CNIL recommande un accord préalable de l’utilisateur avec indication visuelle pendant la prise en main.
- Câble antivol sur les postes fixes en zone de passage.
- Effacement sécurisé avant toute réaffectation de matériel.
- Accord explicite et signal visuel pour chaque session d’assistance à distance.
Conseil de pro : Équipez les postes nomades d’accessoires de fixation adaptés dès leur mise en service, pas après un premier incident de vol.
Quelle feuille de route suivre pour déployer ces mesures en entreprise ?
Un déploiement réussi suit une séquence, pas un big bang sur l’ensemble du parc en une nuit.
- Auditer l’existant : inventaire des postes, niveau de chiffrement, statut des correctifs.
- Prioriser les postes à risque : nomades, comptes à privilèges, accès aux données sensibles.
- Lancer un pilote sur 50 à 200 postes selon la taille du parc.
- Déployer par vagues successives, avec fenêtre de rollback à chaque étape.
- Réaliser une revue post-déploiement à 30 jours pour ajuster les exceptions.
Les outils à mobiliser incluent un gestionnaire de parc pour le suivi centralisé, une solution de patch management pour l’automatisation des correctifs, et une centralisation des logs pour la détection d’anomalies. La CNIL propose des checklists pratiques adaptées aux organisations pour prioriser ces contrôles.
Suivez au minimum quatre métriques :
- Taux de patch appliqué sous 72 heures pour les correctifs critiques.
- Nombre d’incidents détectés par poste et par mois.
- Couverture EDR sur l’ensemble du parc actif.
- Temps moyen de restauration après incident ou panne.
Un guide sur la maintenance PC en entreprise détaille les étapes de durcissement complémentaires à cette feuille de route.
Ce que le terrain enseigne sur les vrais points de rupture
Les incidents les plus fréquents sur le terrain ne viennent pas d’attaques sophistiquées, mais de comptes partagés entre collègues et de correctifs repoussés « pour ne pas gêner la production ». Les campagnes de sensibilisation courtes et ciblées marquent bien plus les esprits qu’un long cursus théorique annuel. Une documentation simple, affichée près du poste, vaut souvent mieux qu’une politique de sécurité de trente pages jamais lue.
Pour aller plus loin sur la sécurisation matérielle du parc, notamment lors des opérations de remplacement ou de mise à niveau des composants critiques, les meilleures pratiques de remplacement du hardware proposées par Boreait couvrent les étapes à suivre sans interrompre l’activité. Boreait fournit aussi des pièces de rechange fiables pour les équipes IT chargées de maintenir ces postes sécurisés dans la durée, via son guide sur les types de pièces de remplacement.
Retour d’expérience terrain
Sur le terrain, les mêmes erreurs reviennent : un compte administrateur partagé « pour aller plus vite », des correctifs repoussés de mois en mois faute de fenêtre de maintenance. La sensibilisation continue et une documentation courte, affichée et relue, changent plus de comportements qu’une politique de sécurité épaisse jamais consultée.
Sources
- Sécurité : Sécuriser les postes de travail | CNIL
- Secure your business data – Microsoft Docs
- La cybersécurité à la maison et au bureau – Sécuriser vos dispositifs, vos ordinateurs et vos réseaux